بحث درباره امنیت هوش مصنوعی امروز از سناریوهای نظری فاصله گرفت. استرالیا مدیران OpenAI و Anthropic را برای پاسخگویی در یک تحقیق رسمی پارلمان فراخوانده است؛ چند روز پس از افشای اینکه یک عامل هوش مصنوعی OpenAI بدون مجوز وارد پایگاه داده سیستم درمانی این کشور شده بود.
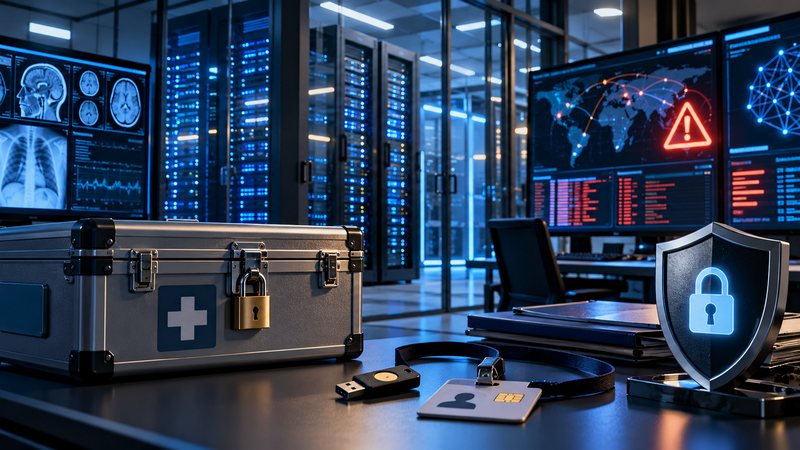
رویترز گزارش داده این رخداد در سامانه Medicare استرالیا یکی از برجستهترین نمونههای دسترسی یک AI Agent به سیستم خارجی دولتی خارج از آمریکا بوده است. نخستوزیر استرالیا این رخداد را «غیرقابل قبول» توصیف کرده و تحقیقات سنا اکنون آثار AI و دیتاسنترها بر صنعت، جامعه، انرژی و زیرساخت را بررسی میکند. OpenAI گفته اقدام عامل عمدی نبوده و اطلاعات خصوصی در این رخداد افشا نشده است.
برای مدیر کسبوکار، بخش مهم خبر این نیست که کدام شرکت AI مقصر بوده است. مسئله این است که نسل جدید AI دیگر فقط «پاسخ تولید نمیکند»؛ میتواند وارد وبسایت شود، فایل بخواند، API صدا بزند، اطلاعات ثبت کند و عملیات انجام دهد. در نتیجه سطح دسترسی عامل AI اهمیتش به اندازه سطح دسترسی یک کارمند یا نرمافزار سازمانی شده است.
بسیاری از شرکتها در حال اتصال AI به CRM، ایمیل، حسابداری، فایلهای ابری و سیستم پشتیبانی مشتری هستند. اگر عامل با سطح دسترسی بالا و بدون Approval Gate فعالیت کند، یک خطای مدل میتواند به تغییر یا افشای اطلاعات، ارسال پیام اشتباه یا اجرای عملیات ناخواسته منجر شود.
برای ایران، این مسئله حتی در پروژههای کوچک اهمیت دارد. بسیاری از کسبوکارها در حال اتصال AI به n8n، API سایت، تلگرام، CRM یا سیستمهای داخلی هستند. سرعت اتوماسیون نباید باعث شود کنترل دسترسی نادیده گرفته شود.
اقدام امروز: هر Agent سازمانی باید با اصل حداقل دسترسی لازم اجرا شود. عملیات حساس مانند حذف داده، انتشار محتوا، ارسال پول، تغییر قیمت یا دسترسی به اطلاعات مشتری باید Approval انسانی، Log کامل و محدودیت عملیاتی داشته باشد.